Phishing na klientów Alior Banku. CERT Orange ostrzega

CERT Orange alarmuje o kampanii phishingowej wymierzonej w osoby korzystające z Alior Banku. Oszuści rozsyłają e-maile, w których domagają się pilnego "potwierdzenia danych", straszą blokadą konta i przekierowują na stronę łudząco podobną do bankowej.
Alior BankAlior Bank
Źródło zdjęć: © Wikimedia Commons | (CC BY-SA 3.0), Marcin Drozd
Oskar Ziomek

Zgłoszenie trafiło do CERT Orange po otrzymaniu wiadomości wysłanej z adresu csh-12mjze@smtp-out-hp3[.]livemail[.]co[.]uk. To konto w darmowej usłudze pocztowej, a nie adres w domenie Alior Banku. E-mail został dostarczony na skrzynkę firmową, jednak CERT Orange zaznacza, że nie ma potwierdzenia, by atak był kierowany wyłącznie do firm.

Wiadomość jest skonstruowana tak, by wywołać pośpiech. Nadawca wzywa do szybkiego potwierdzenia danych i sugeruje, że brak reakcji może skończyć się utratą dostępu do konta. CERT Orange przypomina, że bank posiada dane klienta i nie powinien prosić o ich ponowne podawanie w e-mailach tego typu.

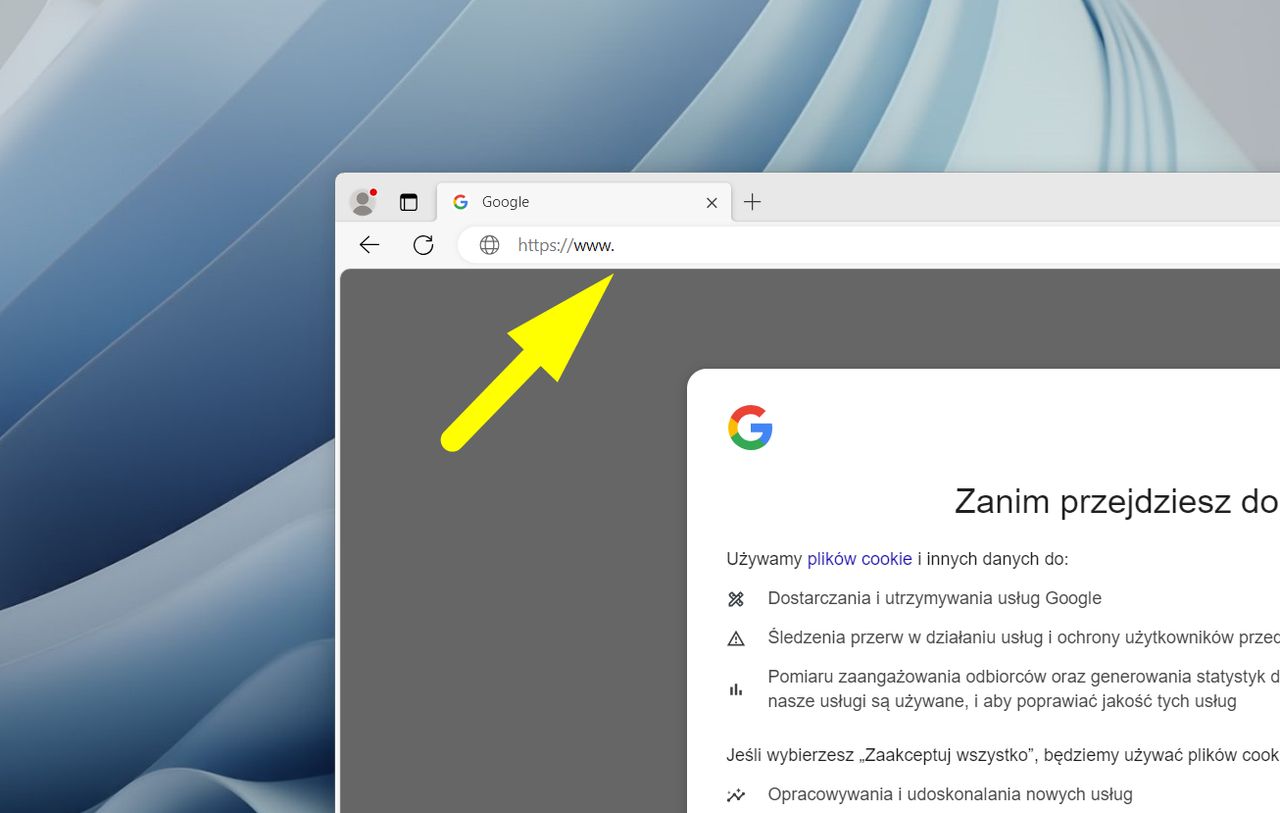
Kliknięcie w link z wiadomości prowadzi na stronę bardzo podobną do serwisu Alior Banku, ale pod zupełnie innym adresem. W tej kampanii wykorzystywana jest domena aktualizacja-pl[.]net, podczas gdy prawidłowe logowanie do banku działa pod adresem login.aliorbank.pl. To właśnie pasek adresu w przeglądarce powinien być pierwszą wskazówką, że coś jest nie tak.


WIDEO
Przełomowe wideo okazało się fałszerstwem? AI wygenerowało nierealną biologiczną strukturę

Zgodnie z ostrzeżeniem przestępcy próbują wyłudzić informacje wpisywane przez ofiarę w formularzu na podstawionej stronie. CERT Orange zwraca uwagę, że bank może wymagać dodatkowego potwierdzenia tożsamości, np. przy logowaniu na nowym urządzeniu, ale w takiej sytuacji należy kierować się wyłącznie komunikatami i instrukcjami przekazywanymi bezpośrednio przez bank.

Eksperci zalecają, by przed wpisaniem danych sprawdzić pełny adres strony albo skontaktować się z infolinią. CERT Orange przekazał także, że domeny używane w tej kampanii zostały zablokowane w usłudze CyberTarcza Orange, która ogranicza możliwość wejścia na tego typu witryny.

Jeśli dane osobowe zostały przekazane oszustom, nie da się tego odwrócić. CERT Orange rekomenduje wówczas zastrzeżenie numeru PESEL – można to zrobić w aplikacji mObywatel lub w urzędzie właściwym dla miejsca zamieszkania. Podejrzane e-maile da się również przesyłać do analizy na skrzynkę zgłoszeniową zespołu.

Wybrane dla Ciebie
ZACZEKAJ! ZOBACZ, CO TERAZ JEST NA TOPIE