

Schemat naciągaczy zwykle zaczyna się od wiadomości wyglądającej na oficjalną. PKO Bank Polski wskazuje przykłady treści, które mają uśpić czujność: "Twoja aplikacja mobilna straci ważność. Zainstaluj nową wersję" albo "Zmieniliśmy stronę logowania. Kliknij link i potwierdź dane".
Kluczowy element tych prób oszustwa to presja czasu. Przestępcy chcą, by klient jak najszybciej wszedł w przesłany odnośnik, podał dane do logowania lub zainstalował aplikację bez upewnienia się, skąd pochodzi. Bank przypomina, że nie rozsyła w SMS-ach i e-mailach linków prowadzących do pobrania aplikacji.
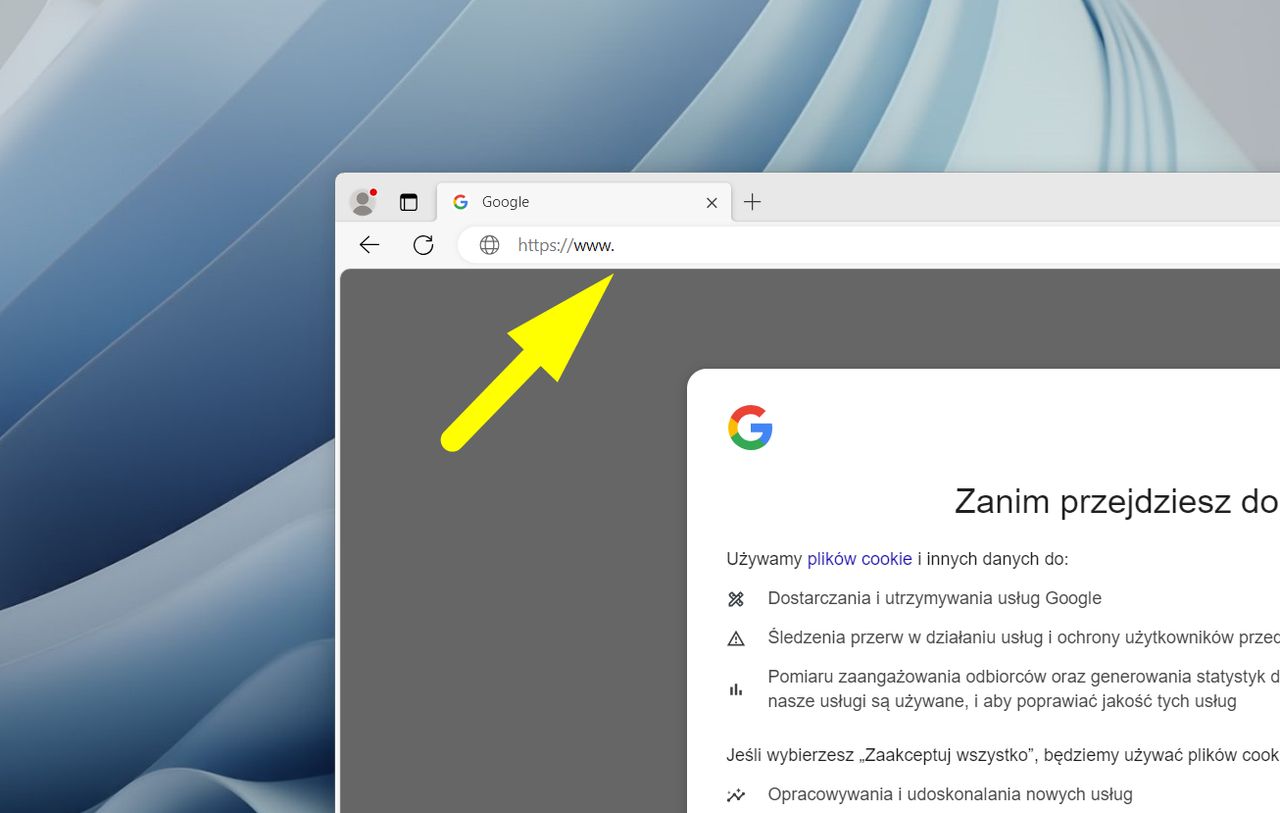
Aby ograniczyć ryzyko trafienia na stronę łudząco podobną do prawdziwego serwisu banku, PKO zaleca samodzielne wpisywanie adresu logowania w przeglądarce lub korzystanie z zapisanej wcześniej zakładki. Ma to pomóc uniknąć fałszywych stron, które zachęcają do wpisania loginu i hasła.
DLA CIEBIESamsung - przegląd oferty lodówek
Ostrzeżenie dotyczy również rozmów telefonicznych. Cyberprzestępcy potrafią dzwonić z numerów podobnych do numeru banku i przekonywać, że sprawa jest pilna. PKO Bank Polski podkreśla, że jego pracownicy nie proszą o wykonanie przelewu na inne konto ani o podanie loginu, hasła, danych karty czy kodu BLIK.
Gdy odzywa się ktoś, kto przedstawia się jako pracownik banku, klient może sprawdzić jego tożsamość w aplikacji mobilnej IKO. PKO zwraca uwagę, że oszuści celowo budują napięcie i strach, by skłonić do szybkiego działania, zanim dojdzie do weryfikacji rozmówcy lub sprawdzenia, czy miejsce logowania jest prawdziwe.


Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.