Fałszywe programy antywirusowe nie są niczym nowym - już od dawna straszą one użytkowników komputerów rzekomymi zagrożeniami i oferują możliwość szybkiego ich usunięcia, często za niemałe pieniądze. Oczywiście szkodliwe programy, którymi grożą nam te aplikacje (stąd angielska nazwa „scareware”), nie istnieją, a jedyne co zyskamy instalując je, to rzeczywiste zagrożenia atakujące nasz komputer.
Najnowsza aktywność cyberprzestępców w dziedzinie fałszywych antywirusów wykorzystuje popularny komunikator ICQ, a dokładniej wbudowany w niego mechanizm pozwalający na wyświetlanie reklam. Najnowszy atak jest kolejnym przykładem wykorzystania zaufanego programu do infekowania komputerów użytkowników.
DLA CIEBIESamsung - przegląd oferty lodówek
Cyberprzestępcy bardzo postarali się, aby ich serwer wyglądał na zaatakowany przez hakerów. Poprzez przedstawienie siebie jako ofiary próbują oni uniknąć oskarżenia o dystrybuowanie szkodliwego oprogramowania.

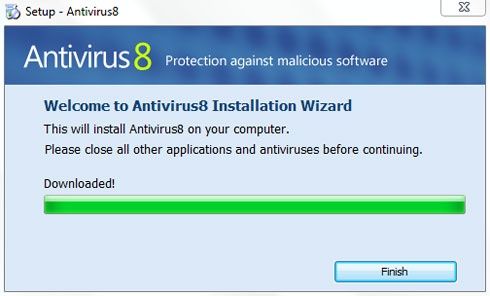
Okno instalatora fałszywego programu antywirusowego
Szczegóły techniczne dotyczące nowego zagrożenia wykorzystującego ICQ oraz wskazówki jak się go ustrzec można znaleźć TUTAJ.
Źródło: Kaspersky Lab