

Schemat zaczyna się od wiadomości mającej wyglądać jak kontakt od firmy kurierskiej w sprawie paczki. Odbiorca dostaje informację o rzekomej nieścisłości w danych dostawy i link, który ma "pomóc" w wyjaśnieniu sprawy. CERT Polska zaznacza jednak, że to nie element obsługi przesyłki, lecz próba oszustwa.
Po kliknięciu odnośnika użytkownik trafia na stronę przygotowaną przez przestępców. Na miejscu pojawia się formularz zachęcający do podania wrażliwych informacji – w tym danych osobowych oraz danych kart płatniczych. Taki formularz nie służy korekcie danych doręczenia, tylko przejęciu informacji przez oszustów.
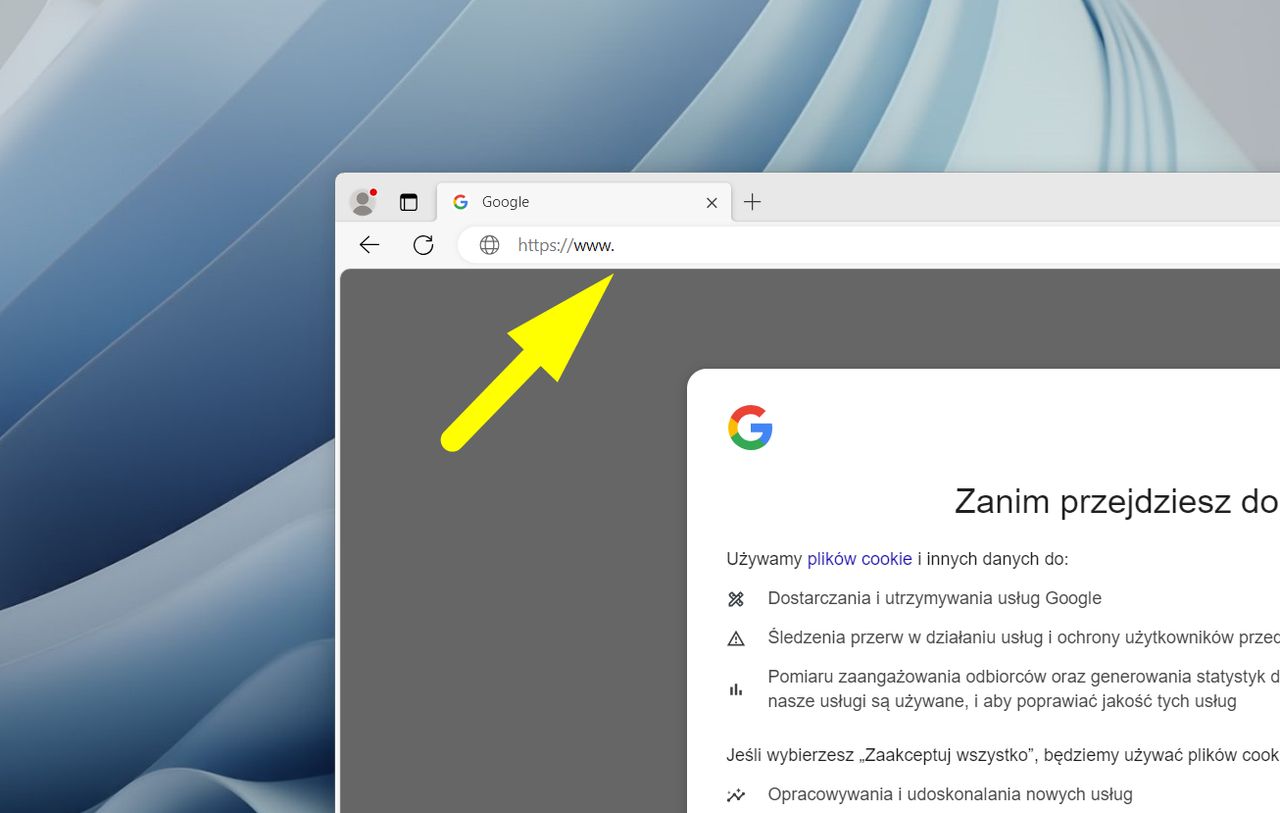
CERT Polska rekomenduje, by w pierwszej kolejności upewnić się, czy wiadomość rzeczywiście została wysłana przez przewoźnika. Szczegóły dotyczące paczki najlepiej sprawdzać niezależnie, omijając link z e-maila – na przykład korzystając bezpośrednio z oficjalnego serwisu firmy kurierskiej.
DLA CIEBIESamsung - przegląd oferty lodówek
Wskazywana jest także podstawowa zasada bezpieczeństwa: zanim poda się jakiekolwiek dane, trzeba dokładnie zweryfikować zarówno nadawcę wiadomości, jak i adres strony internetowej. Ma to szczególne znaczenie w sytuacjach, gdy e-mail mówi o błędzie w danych dostawy i próbuje wymusić szybkie działanie.
Podejrzane e-maile i strony internetowe można zgłaszać do CERT Polska poprzez serwis incydent.cert.pl. Alternatywnie służy do tego aplikacja mObywatel i dostępna w niej usługa "Bezpiecznie w sieci". CERT Polska podkreśla, że każde zgłoszenie zwiększa bezpieczeństwo kolejnych użytkowników.


Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.