CERT Orange Polska wykrył kampanię phishingową wymierzoną w klientów PKO Banku Polskiego. Oszuści rozsyłają e-maile kierujące na stronę podszywającą się pod iPKO biznes, gdzie próbują przejąć login, hasło oraz drugi składnik logowania.
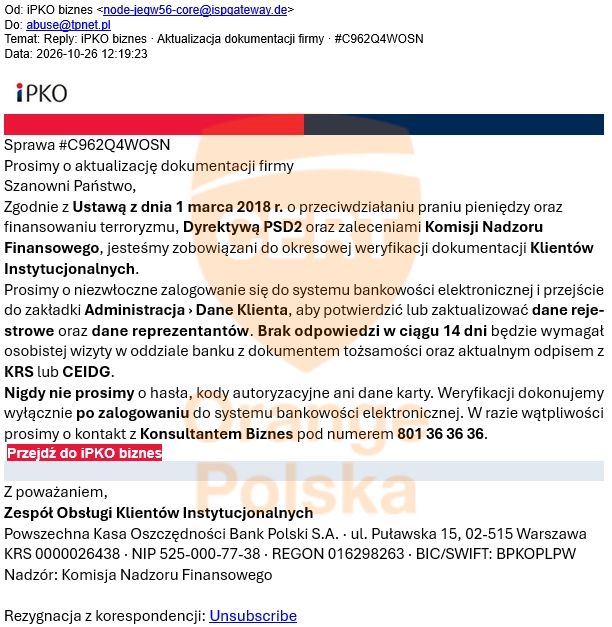
Fałszywa wiadomość jest przygotowana tak, by przypominała standardową korespondencję bankową, jednak uwagę powinien zwrócić adres nadawcy: node-jegw56-core(@)ispgateway(.)de. W części przypadków przestępcy dołączają również plik PDF, którego nazwa ma sugerować konieczność aktualizacji danych. CERT Orange Polska wskazuje, że ten załącznik nie zawiera złośliwego oprogramowania – to autentyczny dokument wykorzystywany w kontaktach z klientami firmowymi.
Kliknięcie linku z e-maila nie przenosi od razu na fałszywy serwis bankowy. Najpierw odbiorca trafia na stronę pośredniczącą pod adresem zapisanym w formie hxxp://(::ffff:217.60.237[.)111]. To sposób ukrycia zwykłego adresu IPv4 poprzez użycie formatu IPv4-mapped IPv6, co może utrudniać automatyczną analizę i sprawić, że część użytkowników nie zauważy zagrożenia.
Dopiero kolejnym krokiem jest przekierowanie na hxxps://biznes.rzad-pl(.)net, czyli witrynę udającą panel iPKO biznes. Fałszywa strona naśladuje wygląd bankowego logowania. Analitycy CERT Orange Polska zwrócili uwagę, że oszuści dodali nawet na dole serwisu komunikat ostrzegający przed fałszywymi wiadomościami od cyberprzestępców.
DLA CIEBIE
HUAWEI Pura - poznaj nowy smartfon
Mechanizm ataku zakłada, że wyłudzenie danych nie kończy się na przechwyceniu hasła. Po jego wpisaniu ofiara widzi długo obracający się wskaźnik postępu, który ma sugerować "kolejne etapy" logowania. W tym czasie napastnik może próbować zalogować się na prawdziwe konto i doprowadzić do zatwierdzenia działania w aplikacji lub do podania kodu SMS – zależnie od tego, jak skonfigurowane jest uwierzytelnianie w banku.
CERT Orange Polska odnotował również inną wersję tej samej akcji. W tym scenariuszu nie ma załącznika, a treść e-maila prowadzi odbiorcę krok po kroku do rzekomego dosłania brakujących dokumentów. Osoba przekonana, że przechodzi procedurę potwierdzania tożsamości, może w praktyce przekazać przestępcy kod drugiego składnika uwierzytelniania i w ten sposób ułatwić przejęcie dostępu do rachunku.
Analitycy podkreślają, że phishing tego typu nie musi być ograniczony wyłącznie do PKO BP i może wykorzystywać wizerunek innych instytucji finansowych. Jeśli ktoś wpisał dane logowania na podejrzanej stronie, powinien niezwłocznie skontaktować się ze swoim bankiem.
Oskar Ziomek
Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.