

CERT Orange Polska odnotował falę podejrzanych wiadomości o bardzo podobnej treści. Oszuści korzystali z jednego szablonu, a w kolejnych SMS-ach zmieniali wyłącznie nazwę banku oraz dane rzekomego konsultanta. Całość miała wyglądać jak standardowy etap procedury, prowadzonej już w trakcie rozmowy telefonicznej.
Kluczowy element tego scenariusza polega na tym, że wiadomości nie wysyła bank, lecz przestępca, który wcześniej kontaktuje się telefonicznie z ofiarą. Kod z SMS-a oraz podane nazwisko "doradcy" mają sugerować formalną obsługę i stworzyć wrażenie, że połączenie jest autentyczne. W praktyce taki SMS służy wyłącznie temu, by rozmówca nabrał zaufania do dzwoniącej osoby.
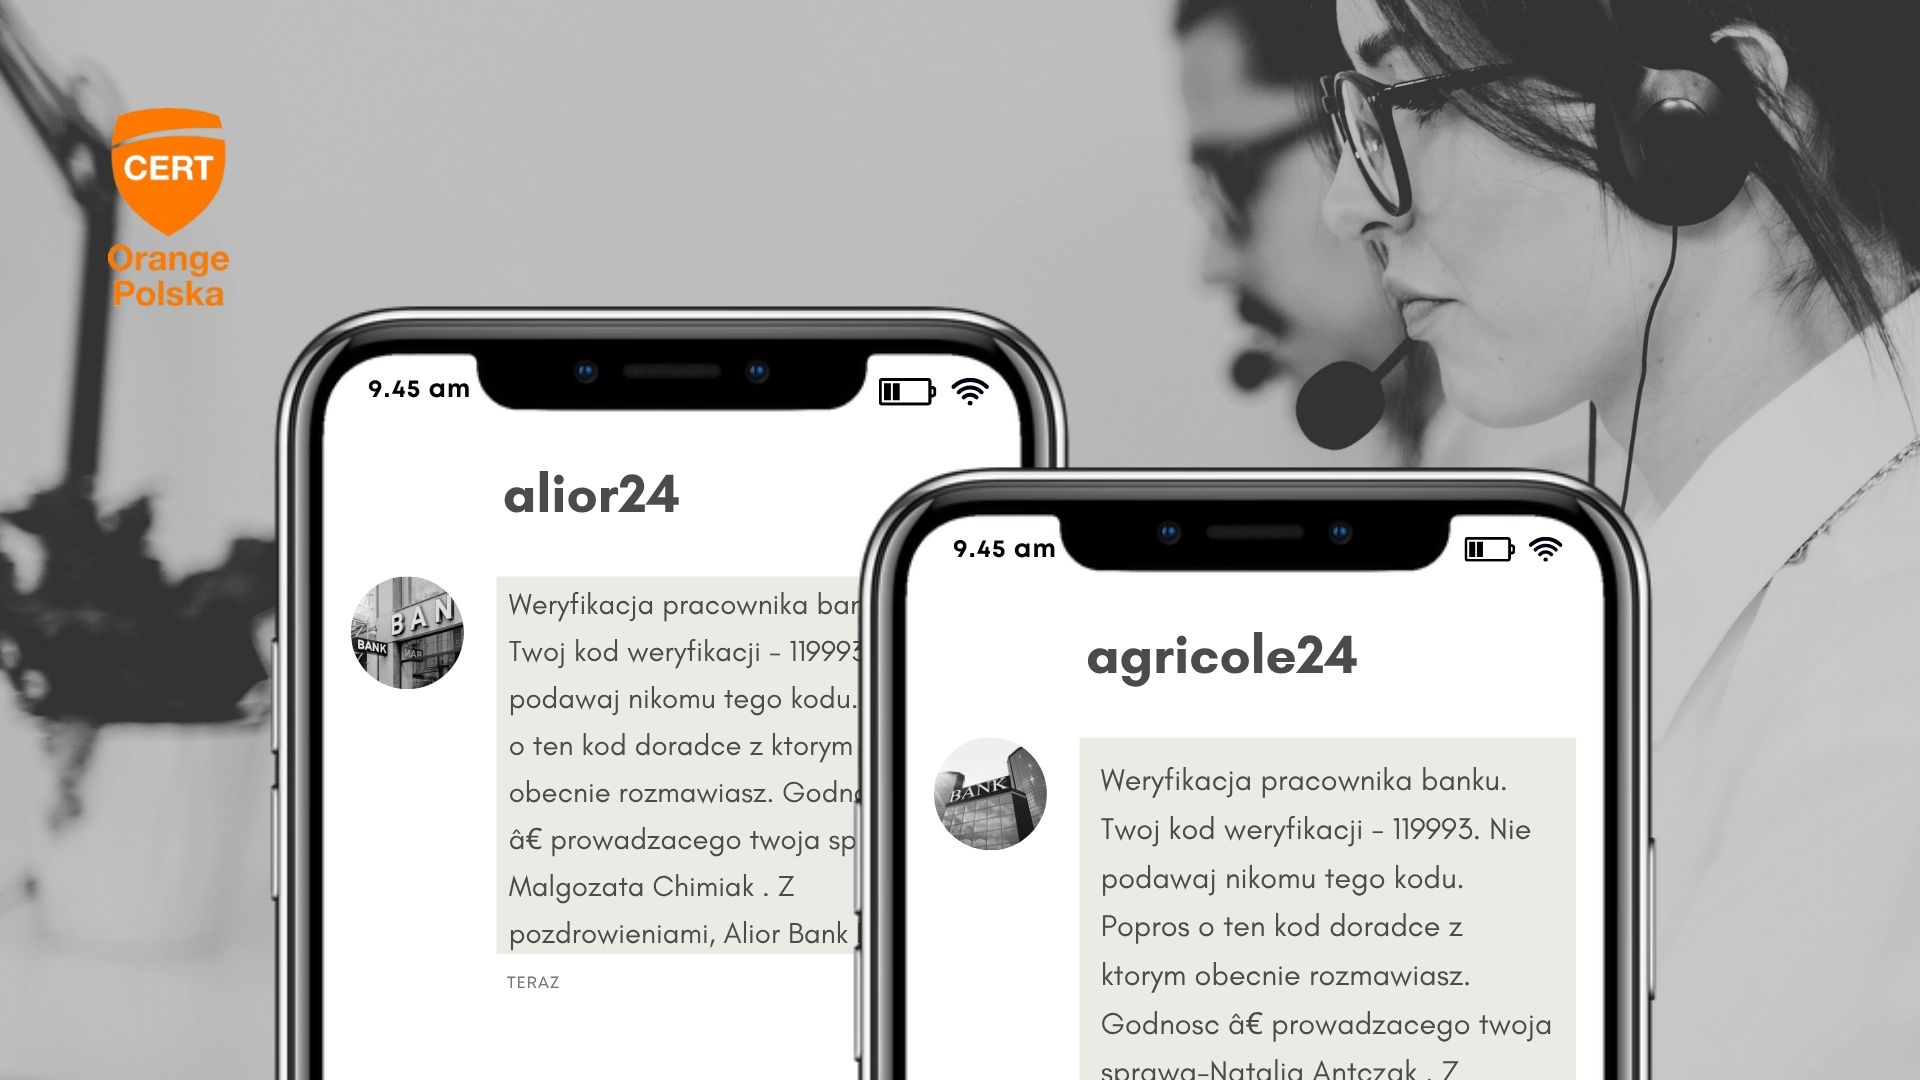
CERT Orange podkreśla, że te wiadomości nie zawierają odnośników, dlatego nie pasują do typowego phishingu opartego na fałszywych stronach. Mechanizm opiera się jednak na socjotechnice: SMS ma wzmocnić historię przedstawianą przez rozmówcę i zwiększyć prawdopodobieństwo, że klient wykona kolejne polecenia.
DLA CIEBIESamsung - przegląd oferty lodówek
Jeśli pojawiają się wątpliwości, weryfikację należy prowadzić wyłącznie oficjalnymi kanałami banku. W ostrzeżeniu wskazano, że pomocne może być zalogowanie do aplikacji mobilnej – część instytucji udostępnia tam mechanizmy potwierdzania tożsamości konsultanta.
Zdarza się również, że podczas rozmowy aplikacja bankowa przesyła komunikat push. Jego zaakceptowanie bywa warunkiem kontynuowania połączenia z prawdziwym pracownikiem. W takim ujęciu SMS z kodem nie powinien być traktowany jako zamiennik tej formy potwierdzenia.
Gdy cokolwiek budzi niepokój, najbezpieczniej przerwać połączenie, samodzielnie odszukać numer infolinii i zapytać, czy bank rzeczywiście próbował się skontaktować. CERT Orange Polska odradza wchodzenie w dyskusję z rozmówcą, bo oszuści często podbijają presję, mówiąc o rzekomym zagrożeniu i konieczności działania "natychmiast".

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.