Tysiące smartfonów z Androidem zainfekowanych. Problem zaczyna się w fabryce
Tysiące smartfonów z Androidem zainfekowanych. Problem zaczyna się w fabryce
Kupujesz nowego smartfona, uruchamiasz go i nie masz pojęcia, że już pracuje dla cyberprzestępców. Nie musisz nawet niczego instalować – złośliwe oprogramowanie może być ukryte w systemie prosto z fabryki. Co gorsza, zwykły reset telefonu nie rozwiąże problemu.
Problem ma dotyczyć tysięcy smartfonów z Androidem
Zespół badaczy bezpieczeństwa z firmy Bitdefender odkrył globalną kampanię o nazwie Midnight Mimosa. Atakuje ona tanie smartfony z Androidem wyposażone w procesory MediaTek. Najgorsze jest to, że złośliwe oprogramowanie może znajdować się w telefonie jeszcze przed jego pierwszym uruchomieniem.
WIDEO
Apple nadrabia zaległości. iPhone 18 Pro z trybem manualnym w aparacie
Wirus ukryty w systemie
Midnight Mimosa wyróżnia się tym, że złośliwy kod jest zaszyty bezpośrednio w oprogramowaniu układowym telefonu (firmware). Oznacza to, że samo przywrócenie ustawień fabrycznych nie wystarczy, by się go pozbyć.
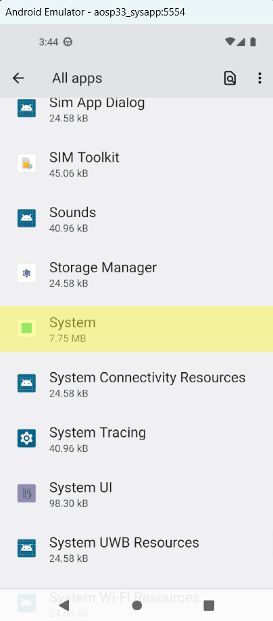
Malware działa z uprawnieniami systemowymi, dzięki czemu może po cichu instalować i usuwać aplikacje, a także uruchamiać kod zdalnie. Ukrywa się pod nazwami przypominającymi elementy Androida, takimi jak com.android.system.lite czy com.android.sys.prot.
Celem kampanii jest zarabianie pieniędzy. Zainfekowane urządzenia mogą służyć do oszustw reklamowych, czyli generowania fałszywych wyświetleń i kliknięć. Mogą też działać jako tzw. residential proxy, pozwalając przestępcom wykorzystywać połączenie internetowe telefonu do ukrywania swojej aktywności. Przejęte urządzenia mogą być również wykorzystywane w atakach DDoS.
Aby zwiększyć zyski, malware instaluje aplikacje udające przydatne narzędzia, np. programy pogodowe, notatniki czy czytniki tekstu. W rzeczywistości wyświetlają one reklamy w niewidocznych oknach i automatycznie symulują kliknięcia. Użytkownik może nawet nie zauważyć, że jego telefon bierze udział w oszustwie.
Złośliwe oprogramowanie omija zabezpieczenia Google
Twórcy Midnight Mimosa znaleźli sposób na utrudnienie wykrycia kolejnych infekcji. Przed instalacją szkodliwej aplikacji malware tymczasowo wyłącza sklep Google Play, co ma zakłócać działanie mechanizmu ochronnego Google Play Protect. Po zakończeniu instalacji sklep zostaje ponownie uruchomiony.
Badacze znaleźli również kod powiązany z tą samą infrastrukturą oszustw reklamowych w 13 aplikacjach dostępnych w oficjalnym sklepie Google Play.
Podróbki flagowców szczególnie zagrożone
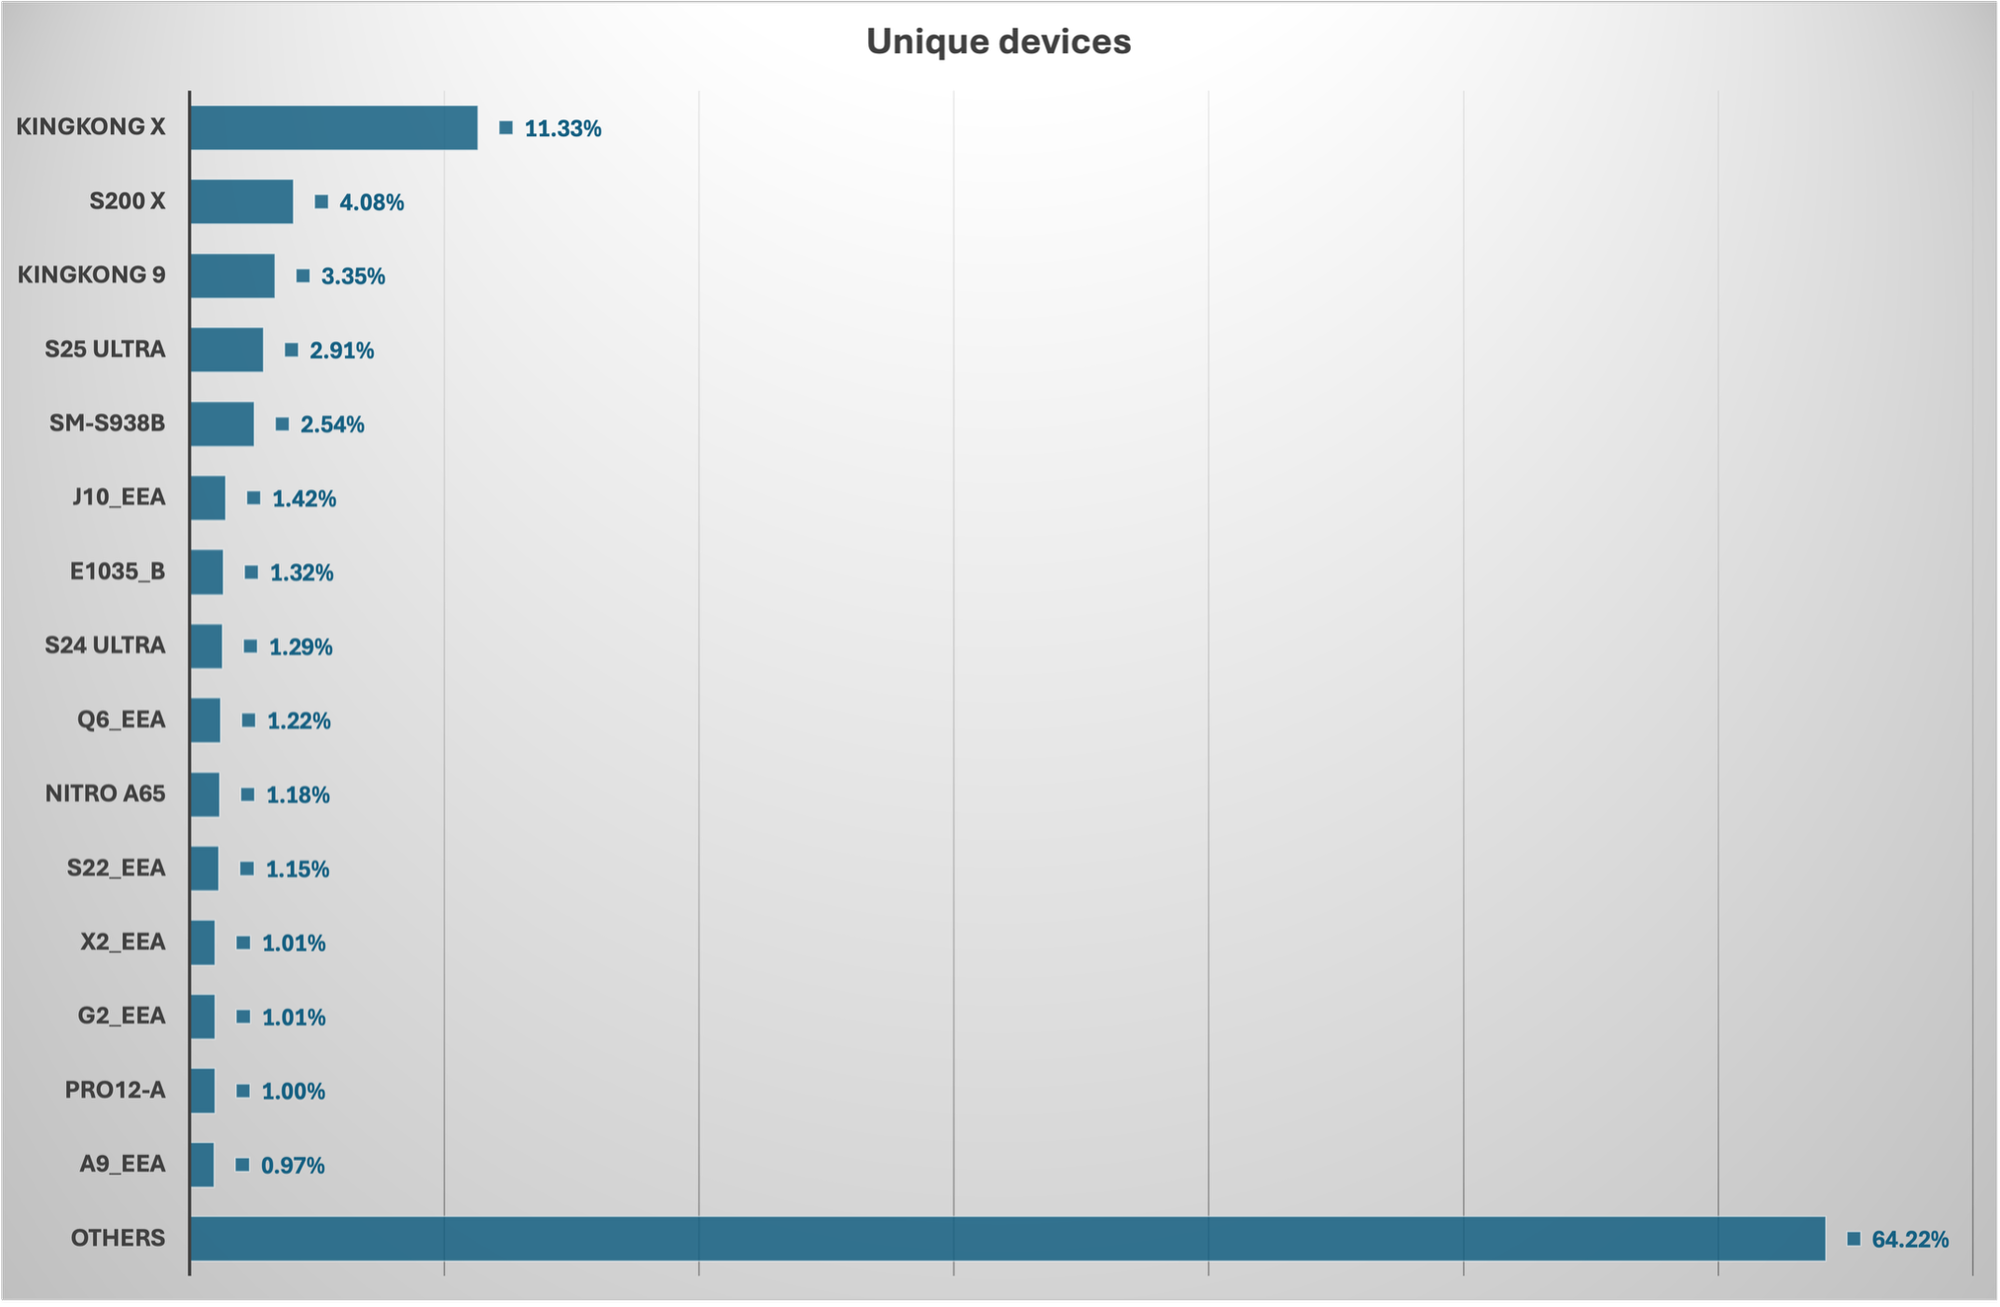
Kampanię wykryto na tysiącach urządzeń w ponad 150 krajach, m.in. w Meksyku, Francji, Włoszech, Stanach Zjednoczonych i Niemczech.
Na celowniku znalazły się przede wszystkim bardzo tanie smartfony oraz podróbki popularnych modeli. Wśród analizowanych urządzeń były telefony podszywające się pod Samsung Galaxy S24 Ultra i S25 Ultra, a także fikcyjny model "i16 Pro Max". Problem dotyczył również wybranych urządzeń marek Doogee i Cubot.
Jeśli złośliwy kod znajduje się w partycji systemowej, przywrócenie ustawień fabrycznych może go nie usunąć. Wyleczenie urządzenia może wymagać wgrania czystego oprogramowania układowego, co dla przeciętnego użytkownika bywa trudne.
Jak się chronić? Przede wszystkim należy uważać na podejrzanie tanie smartfony i podróbki kupowane z niepewnych źródeł. Niska cena może oznaczać nie tylko słabsze podzespoły, lecz także poważne zagrożenie dla bezpieczeństwa.
Paweł MaziarzRedaktor prowadzący serwis benchmark.pl
Redaktor prowadzący serwis Benchmark.pl, dziennikarz technologiczny z ponad 15-letnim doświadczeniem. Specjalizuje się w tematach związanych ze sprzętem komputerowym, rozwojem technologii AI oraz trendami w branży IT. W swojej pracy stawia na rzetelność, praktyczne podejście i pasję do nowinek technologicznych, koncentrując się na ocenie produktów pod kątem ich wartości i opłacalności dla użytkowników. W wolnym czasie angażuje się w wolontariat, aktywnie spędza czas oraz rozwija swoje zainteresowania i pasje.