CERT Orange Polska ostrzega. Remcos RAT w nowej kampanii.

CERT Orange Polska alarmuje o trwającej kampanii phishingowej, w której celem są przedsiębiorstwa. Atakujący rozsyłają e-maile z załącznikami XLS, które mogą doprowadzić do instalacji Remcos RAT – trojana zapewniającego cyberprzestępcom zdalny dostęp do komputera i firmowych informacji.
Polskie firmy na celowniku hakerówUwaga na Remcos RAT
Źródło zdjęć: © Pixabay
Oskar Ziomek

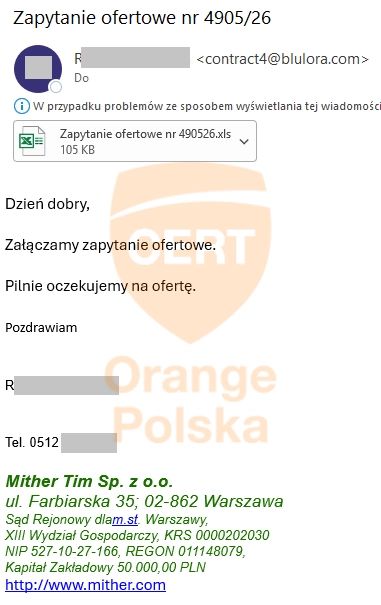
Jak podkreśla CERT Orange Polska, wiadomości wykorzystywane w tej akcji bywają wysyłane z przejętych kont pocztowych realnie działających firm. Zdarza się też, że trafiają do faktycznych kontrahentów, przez co korespondencja wygląda wiarygodnie, a dołączony plik nie budzi od razu podejrzeń. W efekcie rośnie ryzyko automatycznego otwarcia załącznika – a to może wystarczyć, by doszło do zainfekowania urządzenia.

Remcos RAT to trojan zdalnego dostępu, który po uruchomieniu pozwala napastnikom przejąć kontrolę nad komputerem. W praktyce mogą oni m.in. podglądać ekran, uzyskać dostęp do kamery i mikrofonu, a także rejestrować wpisywane znaki z klawiatury. Taki zestaw możliwości jest szczególnie niebezpieczny podczas logowania do bankowości lub do firmowych systemów i aplikacji.

Przykładowa fałszywa wiadomość
Przykładowa fałszywa wiadomość © CERT Orange

Skala zagrożenia nie musi ograniczyć się do jednego komputera. CERT Orange Polska zwraca uwagę, że zainfekowana stacja robocza może zostać wykorzystana do wykradania danych z organizacji, działań o charakterze szpiegostwa przemysłowego lub jako przyczółek do doinstalowania kolejnych szkodliwych narzędzi. Wśród możliwych scenariuszy wskazywane jest również użycie ransomware, które może rozprzestrzenić się w firmowej sieci.


WIDEO
iPhone 18 Pro kontra iPhone 17 Pro. Porównanie aparatów

Eksperci przypominają, że o Remcos RAT pisano już niemal dziewięć lat temu, gdy opisywano go jako nowe złośliwe oprogramowanie atakujące przede wszystkim ofiary anglojęzyczne. Z biegiem czasu malware zaczął jednak pojawiać się również w kampaniach wymierzonych w odbiorców w Polsce – co CERT Orange Polska sygnalizował już wcześniej.

W przypadku skrzynek służbowych zalecenie jest jednoznaczne: każdą wiadomość z załącznikiem spoza organizacji traktować jako potencjalnie niebezpieczną. Warto zweryfikować adres nadawcy i zestawić treść z wcześniejszą korespondencją, a także odpowiedzieć sobie na pytanie, czy dany partner biznesowy rzeczywiście wysyłał wcześniej pliki w takim formacie.

Jeśli pojawia się choćby niewielka niepewność, najbezpieczniej potwierdzić autentyczność wiadomości telefonicznie – korzystając z numeru znanego z dotychczasowej współpracy lub sprawdzonego niezależnie. CERT przypomina również o regularnym aktualizowaniu systemów i aplikacji, co pomaga ograniczyć ryzyko wykorzystania luk w oprogramowaniu.

Wybrane dla Ciebie
MOŻE JESZCZE JEDEN ARTYKUŁ? ZOBACZ CO POLECAMY