Obliczenia poufne (confidential computing) mają chronić dane nie tylko podczas ich przechowywania czy przesyłania, ale również w trakcie przetwarzania. To istotne w czasach, gdy coraz więcej informacji trafia do chmury, a firmy wykorzystują AI do pracy z poufnymi dokumentami i danymi klientów.
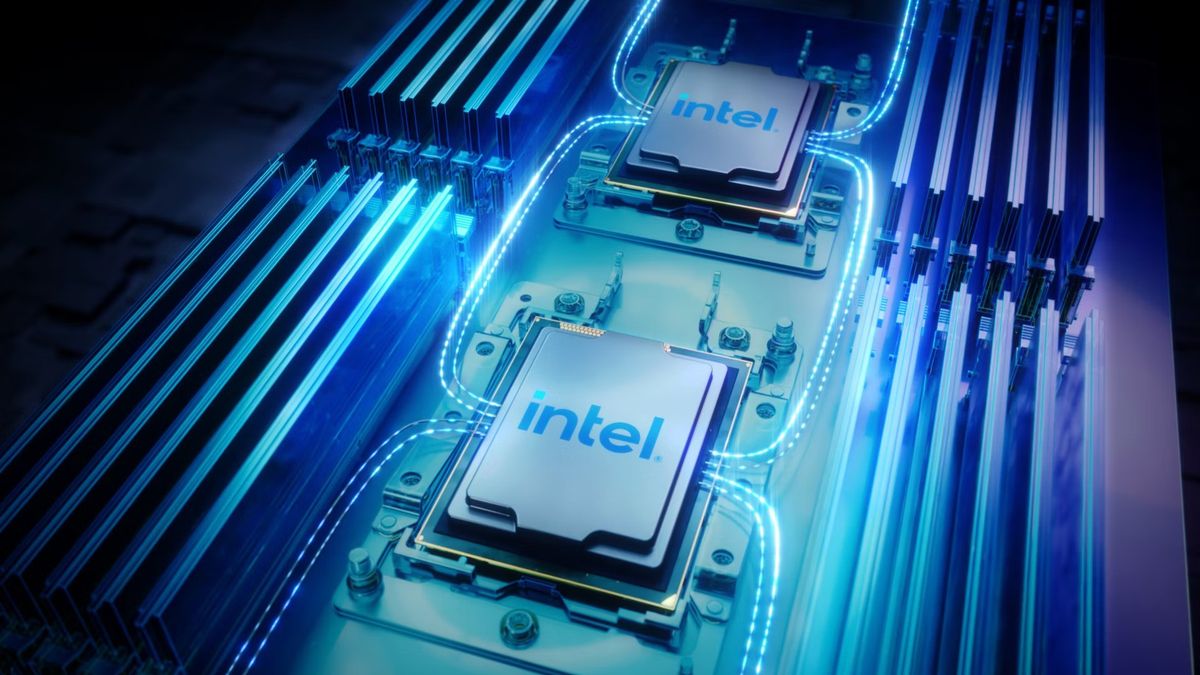
Intel chce rozwijać ten obszar przede wszystkim za pomocą technologii Intel TDX (Trust Domain Extensions). Pozwala ona izolować maszyny wirtualne od pozostałego oprogramowania i infrastruktury, ograniczając dostęp do przetwarzanych danych nawet w środowisku współdzielonym przez wielu klientów.
W praktyce chodzi o to, by poufne informacje były lepiej chronione również wtedy, gdy znajdują się na serwerach zewnętrznego dostawcy. Samo umieszczenie danych w określonym kraju nie daje bowiem pełnej kontroli nad tym, kto może uzyskać do nich dostęp.
Byłem w chińskim Apple Storze. Porównałem ceny iPhone'ów z polskimi
SGX odchodzi na dalszy plan
Zmiana oznacza stopniowe odejście od Intel SGX (Software Guard Extensions), czyli technologii, która wcześniej odgrywała ważną rolę w rozwoju obliczeń poufnych. Intel zapowiada, że następna generacja procesorów Xeon o nazwie kodowej Diamond Rapids będzie ostatnią, która otrzyma obsługę SGX.
Nie oznacza to jednak natychmiastowego końca wsparcia. Firma deklaruje, że będzie dostarczać aktualizacje zabezpieczeń i wspierać platformy korzystające z SGX do początku lat 30. XXI wieku. Klienci mają więc dostać kilka lat na zaplanowanie migracji.
Dlaczego Intel zmienia kierunek? Według firmy klienci coraz częściej wybierają izolację na poziomie całych maszyn wirtualnych. Takie rozwiązanie ma ułatwiać wdrażanie zabezpieczeń na większą skalę, bez konieczności dostosowywania każdej aplikacji osobno.
AI i chmura potrzebują lepszej ochrony
Intel TDX ma znaczenie również dla rozwoju sztucznej inteligencji. Firmy coraz częściej chcą korzystać z modeli AI w pracy z wrażliwymi informacjami, ale nie zawsze mogą pozwolić sobie na swobodne udostępnianie takich danych zewnętrznym usługom.
Dodatkowym wyzwaniem są autonomiczni agenci AI, którzy mogą samodzielnie analizować informacje, korzystać z firmowych systemów i wykonywać zadania. W takich zastosowaniach trzeba kontrolować nie tylko dostęp do danych, ale również sposób działania oprogramowania.
Intel współpracuje także z NVIDIĄ nad rozwiązaniami, które mają zapewnić poufność obliczeń realizowanych zarówno przez procesory, jak i układy graficzne. To ważne, ponieważ zaawansowane zadania AI często wymagają współpracy procesora (CPU) i układu graficznego (GPU).
Technologia trafia do kolejnych usług
Intel TDX nie jest rozwiązaniem ograniczonym do jednej platformy. Obsługę tej technologii oferują już usługi chmurowe takich firm jak Microsoft Azure, Google Cloud, Alibaba Cloud, IBM Cloud i Volcano Cloud. Wsparcie rozwijają również dostawcy oprogramowania dla środowisk firmowych, w tym Red Hat, Canonical i VMware.
Intel wskazuje też na zastosowania związane z ochroną prywatności użytkowników. Technologia TDX jest wykorzystywana w infrastrukturze Intel Xeon w ramach Private Cloud Compute firmy Apple, rozwijanej we współpracy z Google Cloud. Podobną inicjatywę, Private Computing Cloud, uruchomiło OPPO we współpracy z Intelem.