Kupujesz tanią przystawkę do telewizora? Mogła być zainfekowana już w fabryce
Kupujesz tanią przystawkę do telewizora? Mogła być zainfekowana już w fabryce
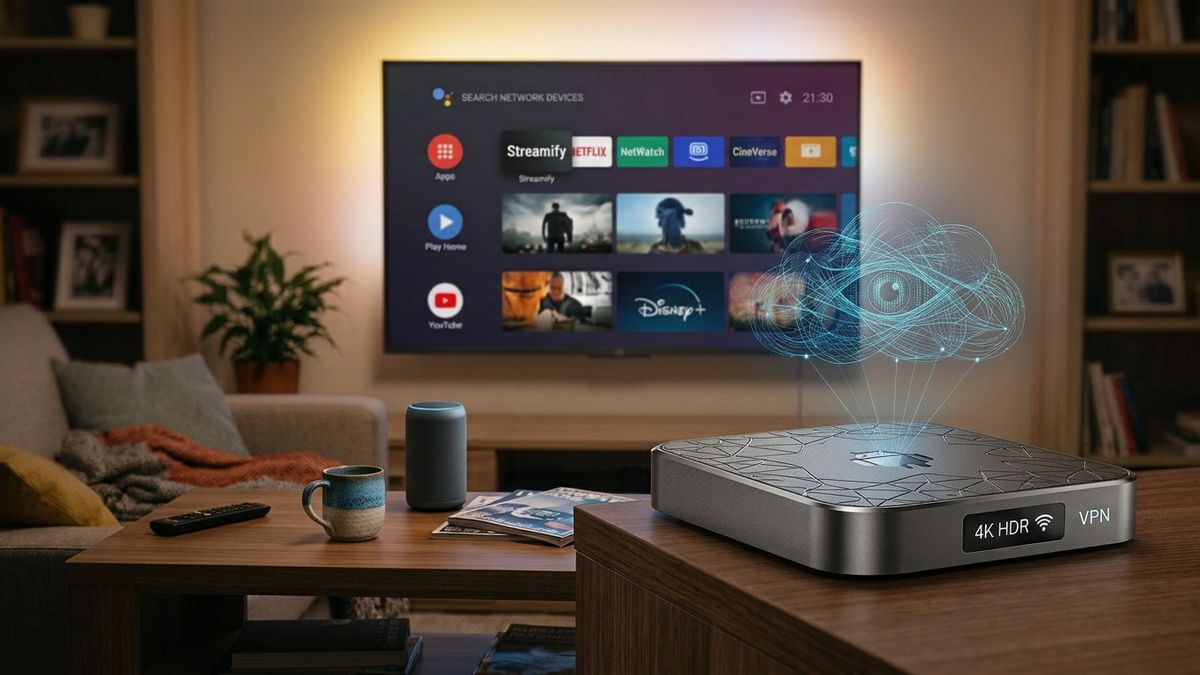
Ponad 1,3 mln urządzeń z Androidem znalazło się pod zdalną kontrolą cyberprzestępców – głównie były to przystawki Android TV oraz elementy wyposażenia Smart TV. W tym przypadku użytkownicy nie musieli niczego pobierać ani klikać, bo złośliwe oprogramowanie miało trafiać do sprzętu już na etapie produkcji. Google wskazuje, że za mechanizm botnetu XCPE z dużym prawdopodobieństwem odpowiada chińska firma Videostrong Technology.
Wykryte przystawki do telewizora miały być zainfekowana już w fabryce
Google przekazało, że udało się rozbić botnet XCPE obejmujący ponad 1,3 mln urządzeń. Działania przeprowadzono wspólnie z partnerami z branży cyberbezpieczeństwa oraz przy współpracy japońskiej policji. Według ustaleń Google Threat Intelligence Group za zbudowanie i dalszy rozwój całego rozwiązania – z dużym prawdopodobieństwem – odpowiadała firma Videostrong Technology z Chin.
Chodzi o producenta i projektanta sprzętu działającego na Androidzie, któremu przypisuje się celowe umieszczanie złośliwego kodu w firmware urządzeń. Najczęściej dotyczyło to przystawek Android TV, ale lista obejmowała też inne kategorie sprzętu: urządzenia wykorzystywane w telemedycynie, maszyny karaoke oraz cyfrowe nośniki reklamowe.
Szczególnie niepokojące było to, że infekcja nie wymagała żadnej aktywności ze strony właściciela – nie trzeba było instalować aplikacji ani wchodzić w podejrzane linki. Zagrożenie miało być obecne w urządzeniu już wtedy, gdy sprzęt opuszczał etap przygotowania u producenta.
WIDEO
Zabrałem vivo X500 Pro Max na rejs. Telekonwerter dał radę
Urządzenia pracowały dla cyberprzestępców
XCPE nie ograniczało się do wyświetlania niechcianych reklam. Google opisywało je jako rozbudowany mechanizm umożliwiający zdalne zarządzanie przejętymi urządzeniami oraz doinstalowywanie kolejnych modułów malware, co pozwalało elastycznie rozszerzać możliwości atakujących.
Przejęty sprzęt był wykorzystywany głównie w trzech obszarach:
Oszustwa reklamowe – moduły generowały sztuczne odsłony reklam i imitowały zachowania użytkowników, umożliwiając zarabianie na fikcyjnym ruchu.
Nielegalne sieci proxy – urządzenia stawały się węzłami pośredniczącymi w ruchu internetowym, a domowe adresy IP pomagały ukrywać aktywność przestępców.
Doładowywanie kolejnych wirusów – botnet umożliwiał pobieranie dodatkowego złośliwego oprogramowania, które poszerzało arsenał atakujących.
Możliwości przypisywane operatorom XCPE miały być jednak szersze. Google wykryło m.in. opcję wykonywania zdalnych poleceń systemowych, instalowania aplikacji bez wiedzy właściciela, przechwytywania zawartości ekranu oraz pobierania informacji o urządzeniu i jego użytkowniku. Złośliwe oprogramowanie potrafiło też wyłączać mechanizmy weryfikacji aplikacji Google Play Protect.
Dostęp do zainfekowanej bazy urządzeń nie miał służyć wyłącznie jednej grupie. Według ustaleń Google, Videostrong udostępniało go także zewnętrznym podmiotom, które wgrywały własne moduły i monetyzowały przejęty sprzęt. W praktyce nawet zwykła przystawka telewizyjna mogła stać się elementem infrastruktury wykorzystywanej równolegle przez wielu cyberprzestępców.
Google odcina producenta od Androida
Google podkreśliło, że nie poprzestało na identyfikacji zagrożenia. Wraz z partnerami miało uruchomić działania prawne, których celem było wyłączenie domen i serwerów używanych do zarządzania botnetem. Dodatkowo zablokowano infrastrukturę komunikacyjną ponad kilkunastu rodzin złośliwego oprogramowania rozprowadzanych kanałem XCPE.
Skutki dotknęły również Videostrong Technology. Google zakończyło współpracę z firmą i wprowadziło zakaz produkowania certyfikowanych urządzeń z Androidem przez Videostrong oraz jego przyszłe spółki zależne. Ograniczenia objęły też możliwość dostarczania oprogramowania innym certyfikowanym producentom.
Google zastrzegło jednocześnie, że skala działań może wykraczać poza same 1,3 mln urządzeń przypisanych do XCPE. Firma szacuje, że odcięcie serwerów wykorzystywanych przez powiązane grupy przestępcze może dodatkowo pozbawić dostępu do co najmniej 10 mln innych przejętych urządzeń – co nie musi oznaczać, że wszystkie one należały bezpośrednio do botnetu XCPE.
Jak ograniczyć ryzyko podobnej infekcji?
Historia XCPE pokazuje, że zagrożenie bywa "wbudowane" w sprzęt jeszcze przed zakupem. Nawet osoby ostrożne – unikające podejrzanych aplikacji i nieotwierające nieznanych załączników – mogą nie mieć realnego wpływu na taki scenariusz, jeśli problem pojawia się na etapie produkcji lub w firmware.
Google rekomenduje przede wszystkim wybieranie urządzeń podłączanych do internetu od sprawdzonych producentów, korzystanie z zaufanych sklepów z aplikacjami oraz kontrolowanie uprawnień przyznawanych programom. Firma zwraca też uwagę na aplikacje obiecujące zarobek w zamian za udostępnianie niewykorzystanej przepustowości łącza internetowego.
Zapowiedziano również zmiany w procesie kontroli bezpieczeństwa urządzeń z Android TV. Dotychczasowe mechanizmy nie miały wychwycić manipulacji, która – według ustaleń – pozwalała Videostrong doinstalować złośliwy kod już po pierwszym uruchomieniu urządzenia.
Paweł MaziarzRedaktor prowadzący serwis benchmark.pl
Redaktor prowadzący serwis Benchmark.pl, dziennikarz technologiczny z ponad 15-letnim doświadczeniem. Specjalizuje się w tematach związanych ze sprzętem komputerowym, rozwojem technologii AI oraz trendami w branży IT. W swojej pracy stawia na rzetelność, praktyczne podejście i pasję do nowinek technologicznych, koncentrując się na ocenie produktów pod kątem ich wartości i opłacalności dla użytkowników. W wolnym czasie angażuje się w wolontariat, aktywnie spędza czas oraz rozwija swoje zainteresowania i pasje.