

Wiadomość jest przygotowana tak, by wyglądała jak standardowa korespondencja od operatora komórkowego. CERT Polska zwraca uwagę, że jej treść ma budować presję czasu – e-mail sugeruje, że rachunek trzeba uregulować natychmiast, co ma skłonić odbiorcę do pochopnego działania.
Kluczowym elementem oszustwa jest link umieszczony w treści. Zamiast kierować do prawdziwego systemu płatności, odnośnik prowadzi na podstawioną stronę kontrolowaną przez przestępców, zaprojektowaną tak, by sprawiała wrażenie wiarygodnej.
W kolejnym kroku użytkownik może zostać poproszony nie tylko o opłacenie rzekomej zaległości, ale również o podanie danych logowania. CERT Polska ostrzega, że celem kampanii jest też przejęcie informacji o karcie płatniczej.
DLA CIEBIESamsung - przegląd oferty lodówek
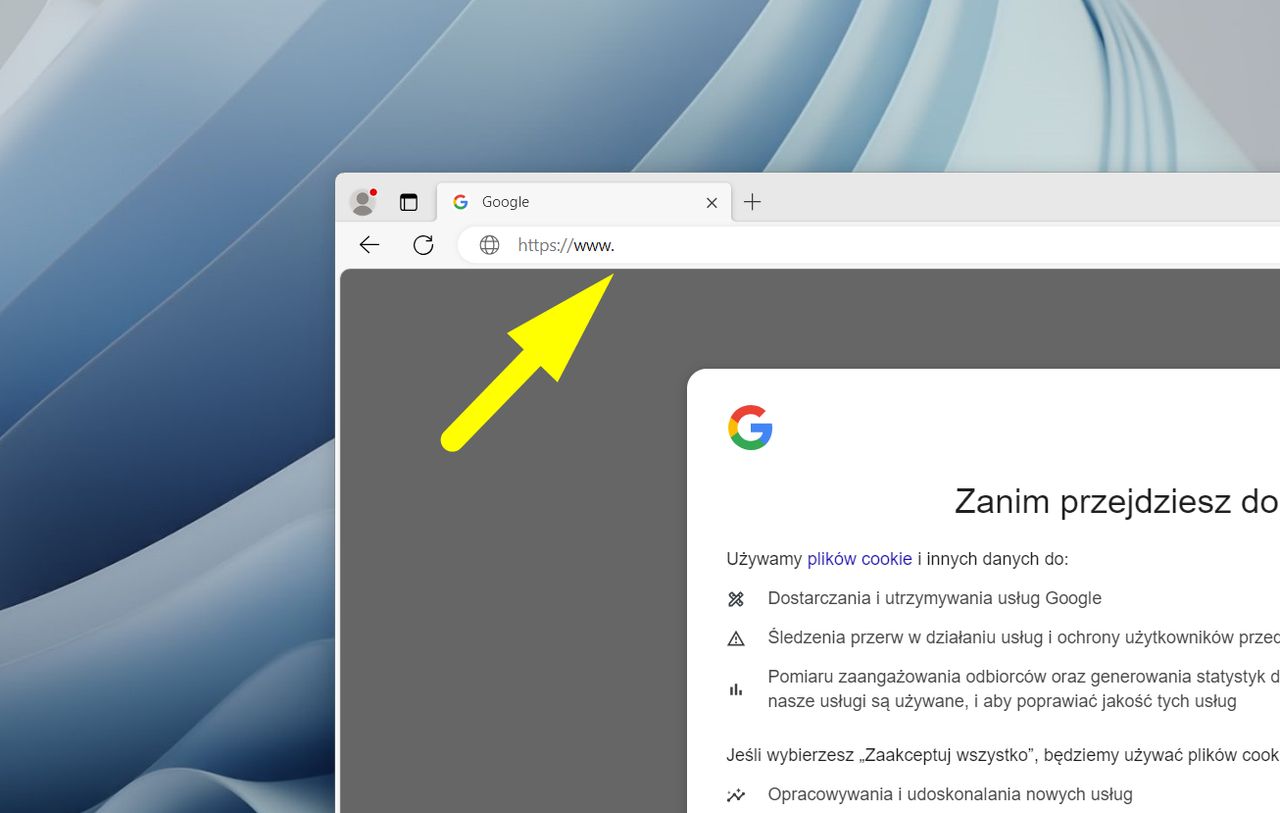
Aby ograniczyć ryzyko, CERT Polska zaleca weryfikację szczegółów wiadomości – przede wszystkim dokładne sprawdzanie adresu nadawcy oraz domeny strony, na którą prowadzi przekierowanie. Taka kontrola bywa podstawową metodą rozpoznania próby oszustwa, nawet jeśli e-mail wygląda jak typowy kontakt od dostawcy usług.
Informacje o rozliczeniach najbezpieczniej potwierdzać samodzielnie, bezpośrednio w oficjalnym serwisie operatora. Specjaliści podkreślają, by nie korzystać z linku przesłanego w wiadomości e-mail, nawet gdy sprawia ona wrażenie autentycznej.
Podejrzane e-maile i fałszywe strony internetowe można zgłaszać do CERT Polska za pośrednictwem serwisu incydent.cert.pl. Takie zgłoszenia przyjmowane są także w aplikacji mObywatel, w ramach usługi "Bezpiecznie w sieci".

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.